Lý do hacker có thể tấn công tăng nhiệt độ tủ lạnh siêu thị
Nhiều siêu thị tại châu Âu bị tăng nhiệt hàng loạt tủ lạnh ngay cả khi tủ không có tính năng kết nối Internet, do hacker tấn công hệ thống điều khiển trung tâm.
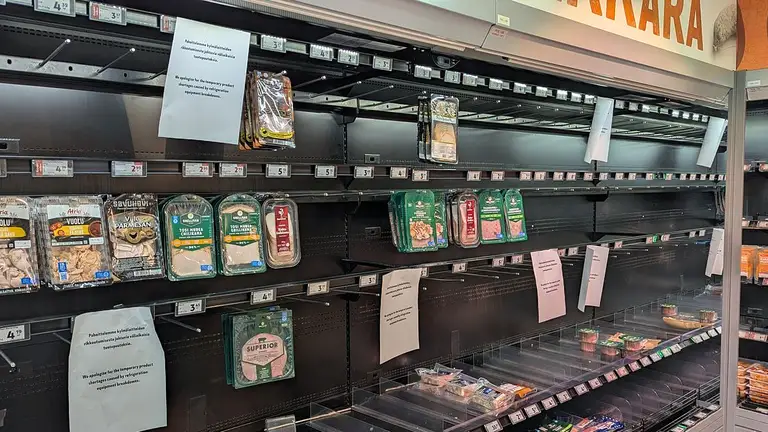
Nhiều siêu thị tại châu Âu bị tăng nhiệt hàng loạt tủ lạnh ngay cả khi tủ không có tính năng kết nối Internet, do hacker tấn công hệ thống điều khiển trung tâm.
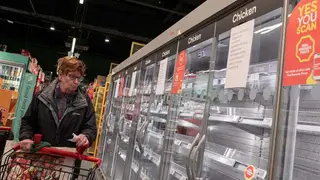
Đợt tấn công ngày 2/11 ảnh hưởng đến chuỗi siêu thị Ahold Delhaize và Colruyt ở Bỉ, Luxembourg và hai nhà bán lẻ thực phẩm Thụy Điển là ICA và Coop.
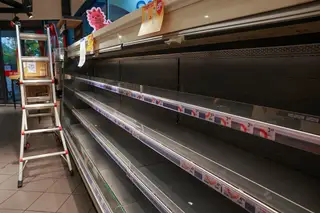
Riêng tại Bỉ, Euro News ghi nhận 40 siêu thị Delhaize bị ảnh hưởng, cùng với ít nhất 15 cửa hàng Carrefour, 5 cửa hàng Spar và chuỗi cửa hàng bán thịt De Laet en Van Haver. Truyền thông Bỉ đưa tin nhiệt độ tủ lạnh có lúc tăng cao tới 70°C.
Hồi giữa tháng 10, một chiến dịch tương tự cũng nhắm đến các siêu thị ở Pháp , khi hàng trăm siêu thị cũng bị can thiệp vào hệ thống làm lạnh. Carrefour xác nhận 80 siêu thị của tập đoàn bị tấn công. Trong khi đó, Monoprix, đơn vị vận hành 490 cửa hàng tại Pháp, cho biết 5% số cửa hàng chịu ảnh hưởng.
Theo AFP , khác với tủ lạnh gia dụng thông thường vốn có thể có hoặc không kết nối Internet, hệ thống làm lạnh của các siêu thị lớn được vận hành bởi bộ điều khiển trung tâm, kiểm soát nhiệt độ, chu kỳ rã đông và cảnh báo cho mọi tủ lạnh và tủ đông trong cửa hàng. Tất cả đều kết nối mạng để kiểm soát từ xa.
Một nghiên cứu do công ty an ninh mạng Forescout (Mỹ) công bố tháng trước cho thấy, khả năng kết nối Internet từ lâu là tùy chọn có sẵn. Tính năng chủ yếu phục vụ các nhà thầu điện lạnh, cho phép họ kiểm soát, chẩn đoán sự cố và điều chỉnh cài đặt từ xa, thay vì phải cử kỹ thuật viên đến từng cửa hàng.
Chẳng hạn, theo Danfoss, một trong những nhà cung cấp điện lạnh ở châu Âu, việc kết nối hệ thống điều khiển làm lạnh với Internet thường giúp giảm 15-30% số lần gọi kỹ sư đến sửa chữa không cần thiết vì lỗi có thể được khắc phục từ xa. Bên cạnh đó, việc giám sát từ xa cho phép các siêu thị tự động lưu giữ hồ sơ nhiệt độ theo yêu cầu của các quy định về an toàn thực phẩm, thay vì nhân viên phải kiểm tra từng tủ trưng bày bằng tay tới bốn lần một ngày.
Tài liệu hướng dẫn lắp đặt của nhà sản xuất cũng chỉ cách đưa hệ thống lên Internet giúp truy cập từ bên ngoài. Chẳng hạn, người dùng có thể cấu hình bộ định tuyến tại cửa hàng, cho phép chuyển tiếp lưu lượng Internet đến bộ điều khiển làm lạnh.
Dù vậy, cách làm này đi kèm rủi ro. Theo Forescout, rủi ro xuất phát từ việc trách nhiệm quản lý thường bị chia nhỏ giữa nhiều bên. Nhà thầu phụ trách phần mềm, cửa hàng sở hữu thiết bị, còn bộ phận công nghệ thông tin quản lý kết nối Internet. Khi không có sự phân công rõ ràng, "không bên nào nắm được toàn bộ thông tin về các dịch vụ đang sử dụng".
Bên cạnh đó, một số thiết bị còn tồn tại nguy cơ do đã lỗi thời. Chẳng hạn, một bộ điều khiển của Danfoss ngừng hỗ trợ cập nhật từ tháng 5/2021 đã bị khai thác lỗ hổng tại Pháp tháng trước.
Sử dụng Shodan, công cụ tìm kiếm lập chỉ mục các thiết bị kết nối với Internet, Forescout tìm thấy 12.976 dịch vụ quản lý hệ thống làm lạnh bị lộ thông tin trên 6.017 địa chỉ Internet tại 99 quốc gia và vùng lãnh thổ. Hầu hết thuộc về hai dòng sản phẩm XWEB của Copeland và Dixell (7.075) và StoreView của Danfoss (4.697). Riêng với Danfoss, 80% thiết bị sử dụng firmware cũ, gồm các hệ thống đang bị phơi nhiễm, không chỉ các hệ thống đã bị tấn công.
Cũng theo Forescout, với các hệ thống làm lạnh phổ biến, hacker không cần phần mềm độc hại tinh vi. Sau khi xâm nhập, chúng có thể sử dụng các chức năng thông thường để thay đổi nhiệt độ, kích hoạt chu kỳ rã đông hoặc tắt báo động theo cách "trông giống hoạt động thường ngày", hoặc thực hiện vào đêm khuya, lúc rạng sáng - những lúc kỹ thuật viên hoặc người điều hành không có mặt để kịp thời phát hiện bất thường.
Nathaniel Jones, Phó chủ tịch phụ trách Tình báo mối đe dọa toàn cầu tại công ty an ninh mạng Darktrace (Anh), nhận định các hệ thống công nghệ thông tin và vận hành lỗi thời khi tích hợp vào mạng lưới kết nối điều khiển có thể trở thành thách thức lớn về bảo mật. "Một sự cố mạng không chỉ gây ảnh hưởng đến dữ liệu hay hoạt động kinh doanh, mà còn có thể can thiệp vào thiết bị vật lý và gây ra thiệt hại không thể đảo ngược", Jones nói với CNet .
Cũng theo chuyên gia này, nguy cơ càng lớn khi các hệ thống này phân bố tại nhiều địa điểm nhưng đều kết nối Internet. Khi đó, chỉ cần một thiết bị có kết nối mạng cũng có thể trở thành mục tiêu của tin tặc. "Nếu được kết nối, mọi hệ thống khác đều có thể trở thành mục tiêu", Jones nói thêm.
Giới chuyên gia an ninh mạng cũng cho rằng các vụ tấn công mạng vào siêu thị là lời cảnh tỉnh về những lỗ hổng của các hệ thống và thiết bị kỹ thuật số được kết nối với Internet. "Càng phụ thuộc nhiều vào công nghệ kết nối, chúng ta càng cần lưu tâm đến khía cạnh quan trọng là bảo mật và quyền riêng tư", chuyên gia an ninh mạng Steven Lachance đến từ Montreal (Canada) nói với CBC hồi tháng 10 sau sự cố tại Pháp.
Cũng theo chuyên gia này, khi Internet ngày càng được tích hợp vào nhiều sản phẩm thương mại và dân dụng, từ bộ điều nhiệt, tủ lạnh, máy rửa chén đến bóng đèn thông minh, phạm vi rủi ro cũng mở rộng. Những thiết bị vốn phục vụ các nhu cầu sinh hoạt hàng ngày có thể trở thành điểm yếu trong hệ thống an ninh mạng.
Theo ông, cách đơn giản nhất để đối phó với nguy cơ bị tấn công là có thể tách các hệ thống quản lý làm lạnh khỏi mạng Internet công cộng và chỉ cho phép nhà thầu truy cập thông qua công cụ an toàn. Ngoài ra, các thiết bị cần được cập nhật thường xuyên, hoặc thay mới nếu đã quá cũ, lỗi thời.
"Việc kiểm soát tập trung mang lại sự tiện lợi", Lachance nói. "Dù vậy, đó cũng là cánh cửa đang chực chờ bị phá vỡ".