Patch Tuesday tháng 11 vá 1.093 lỗi, có lỗi Outlook đang bị khai thác: cập nhật Office ngay | Viết bởi Quocxi
Microsoft vừa phát hành đợt vá bảo mật tháng 11 vào ngày 10/11, với hơn 1.000 lỗ hổng được sửa cùng lúc. Đáng chú ý nhất là một lỗi trong Outlook đã bị khai thác thật trước khi có bản vá — và cách vá nó không giống như nhiều người vẫn nghĩ.
Microsoft vừa phát hành đợt vá bảo mật tháng 11 vào ngày 10/11, với hơn 1.000 lỗ hổng được sửa cùng lúc. Đáng chú ý nhất là một lỗi trong Outlook đã bị khai thác thật trước khi có bản vá — và cách vá nó không giống như nhiều người vẫn nghĩ.
Lỗi Outlook CVE-2026-124194 hoạt động ra sao
Lỗi này được Microsoft xếp mức Moderate, điểm CVSS 6.5. Kẻ tấn công gửi một file tin nhắn được chế tác riêng; khi người dùng mở file đó bằng Outlook, ứng dụng sẽ tự kết nối tới một vị trí mạng do kẻ tấn công kiểm soát mà không hiện cảnh báo nội dung ngoài như thường lệ. Kết nối đó có thể làm lộ mã băm NTLMv2 — thứ kẻ tấn công có thể dùng để xác thực dưới danh nghĩa nạn nhân, hoặc thử bẻ khóa ngoại tuyến.
Có hai điểm cần nói rõ. Thứ nhất, chỉ xem trước email trong khung Preview Pane thì không dính lỗi; nạn nhân phải mở file đính kèm. Thứ hai, lỗi ảnh hưởng Microsoft 365 Apps for Enterprise cùng Office LTSC 2021 và Office LTSC 2024. Microsoft xác nhận lỗi đang bị khai thác nhưng chưa công bố ai đứng sau hay quy mô tấn công. Theo Microsoft, lỗi được nhà nghiên cứu Benoît Sevens phát hiện với sự hỗ trợ của mô hình AI Claude. CISA đã đưa lỗi này vào danh mục lỗ hổng đang bị khai thác (KEV) ngay ngày 10/11, với hạn chót vá là 24/11 cho các cơ quan liên bang Mỹ.
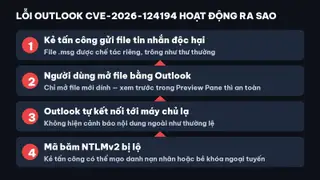
Sơ đồ cách lỗi Outlook làm lộ mã băm đăng nhập Windows. Ảnh: Tinh tế
Theo Tenable và Ivanti, Microsoft vá 1.093 CVE trên 287 sản phẩm và thành phần, gồm 63 lỗi Critical, 1.029 lỗi Important và 1 lỗi Moderate. Lỗi leo thang đặc quyền chiếm nhiều nhất với 535 lỗi, tiếp theo là 296 lỗi thực thi mã từ xa. Word, Excel và SQL Server là ba sản phẩm có nhiều lỗi nhất, lần lượt 65, 64 và 53 lỗi. Đây là tháng thứ hai liên tiếp số lỗi vượt mốc 1.000, và theo Tenable, tổng số lỗ hổng Microsoft công bố từ đầu năm 2026 đã vượt 5.160.
Ngoài lỗi Outlook, đợt vá còn có một số lỗi Critical đáng chú ý ở phía máy chủ, như CVE-2026-118207 — lỗi thực thi mã từ xa trong Exchange Server, điểm CVSS 8.8, kẻ tấn công đã xác thực có thể khai thác qua mạng.
Đợt vá tháng 11 cũng là đợt cuối cho một số phiên bản Windows. Windows 11 23H2 bản Enterprise và Education nhận bản vá cuối cùng vào 10/11 rồi hết hỗ trợ. Windows 11 24H2 bản Home và Pro đã hết giai đoạn hỗ trợ thường lệ từ 13/10.
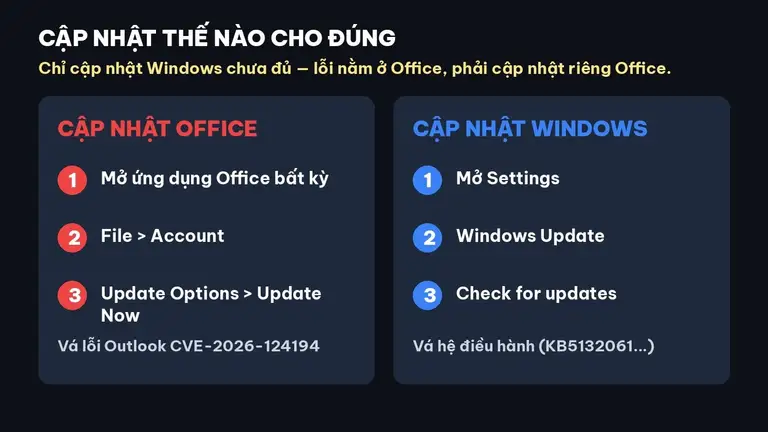
Điểm nhiều người dễ nhầm: chỉ cập nhật Windows là chưa đủ. Lỗi Outlook nằm ở Office, nên phải cập nhật riêng Office. Trên ứng dụng Office, vào File, chọn Account, rồi Update Options và Update Now. Trên Windows 11, vào Settings, chọn Windows Update rồi Check for updates. Máy do công ty quản lý có thể nhận bản vá qua bộ phận IT.
Các bản cập nhật Windows trong đợt này gồm KB5132061 cho Windows 11 26H2 và 25H2, KB5132059 cho 26H1, KB5131087 cho 23H2 Enterprise và Education, và KB5131096 cho máy Windows 10 còn trong chương trình Extended Security Updates. Sau khi cập nhật, nên kiểm tra riêng phiên bản Office đã chứa bản vá hay chưa, thay vì chỉ nhìn báo cáo Windows Update.
Hai việc cần làm: cập nhật Office để vá lỗi Outlook, cập nhật Windows để vá hệ điều hành. Ảnh: Tinh tế
Ngoài việc cập nhật, nên bật xác thực đa yếu tố và cẩn thận với file đính kèm lạ, kể cả khi thư có vẻ đến từ người quen. Mã băm bị lộ không đồng nghĩa tài khoản bị chiếm ngay — rủi ro còn tùy độ mạnh mật khẩu và các lớp bảo vệ xác thực — nhưng vá sớm vẫn là cách rẻ nhất.
Chrome cũng có zero-day trong cùng tuần
Một ngày trước Patch Tuesday, Google đã vá CVE-2026-125350, lỗi use-after-free trong thành phần XML của Chrome, trong bản Chrome 157.0.8103.50/.51 cho Windows và macOS. Google xác nhận lỗi này cũng đang bị khai thác, và CISA đưa nó vào danh mục KEV cùng ngày 10/11. Ai dùng Chrome thì cập nhật trình duyệt luôn trong lượt này.
NTLM được siết thêm từ đợt vá này
Cùng với các bản vá, Microsoft bắt đầu siết NTLM — công nghệ xác thực cũ liên quan tới vụ lộ mã băm trên. Từ bản cập nhật tháng 11, máy khách Windows sẽ mặc định đề nghị ký NTLM cho các kết nối đã xác thực. Máy chủ vẫn chấp nhận cả kết nối có ký và không ký trong giai đoạn chuyển đổi, và sẽ bắt buộc ký từ tháng 5/2027.
Ai đang dùng Outlook trên Windows thì cập nhật Office ngay trong hôm nay, đừng đợi tới cuối tuần. Lỗi đã có bản vá, kẻ tấn công đã biết về nó, và khoảng trống duy nhất còn lại là những máy chưa cập nhật.
Nguồn: Microsoft Security Update Guide — CVE-2026-124194 , CISA Known Exploited Vulnerabilities , Ivanti , The Record , Tenable , TechRepublic