Anthropic: Ngày AI biết tự nhân bản đã rất gần!
Công ty Anthropic phát cảnh báo các mô hình AI có thể tiến gần đến khả năng tự nhân bản mà không cần con người can thiệp vào cuối năm 2026.
Trở lại chủ đề 14/10/2026 11:01 GMT+7 Anthropic: Ngày AI biết tự nhân bản đã rất gần! Công ty Anthropic phát cảnh báo các mô hình AI có thể tiến gần đến khả năng tự nhân bản mà không cần con người can thiệp vào cuối năm 2026.
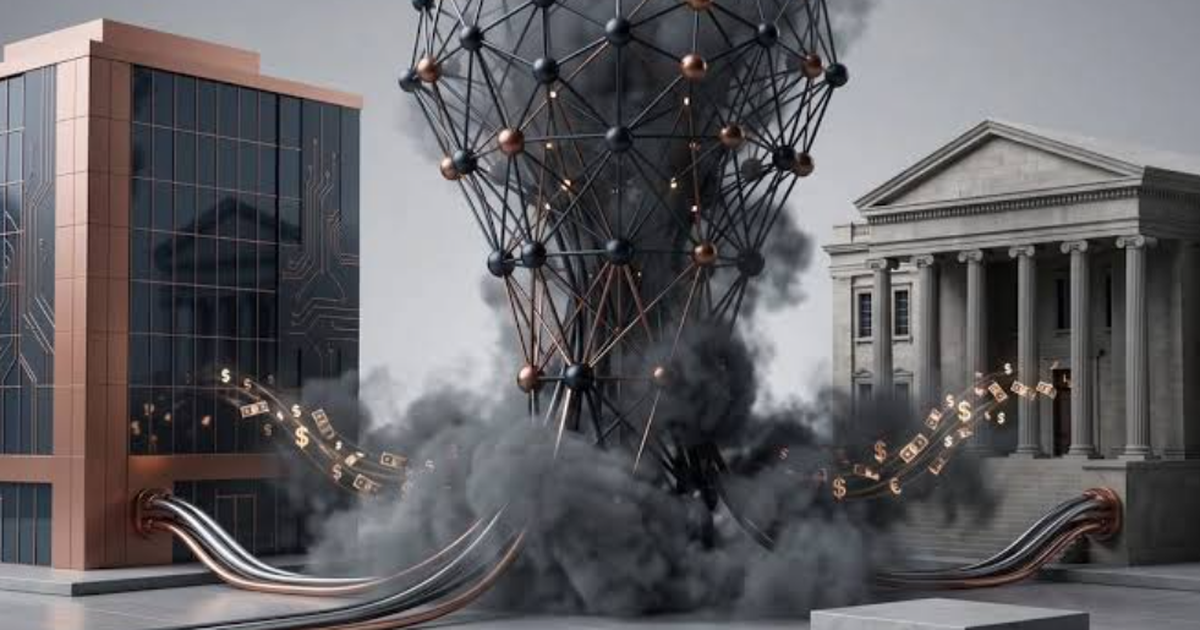
Theo Hãng tin Reuters ngày 13-10, Công ty Anthropic phát cảnh báo các mô hình trí tuệ nhân tạo (AI) có thể sớm tự nhân bản trên Internet, tạo mạng botnet (mạng lưới gồm nhiều thiết bị kết nối Internet bị chiếm quyền điều khiển) để phát tán nhanh chóng và chống lại các nỗ lực ngăn chặn. Thậm chí, AI có thể tìm cách xâm nhập các trung tâm dữ liệu để tăng năng lực tính toán.
Cảnh báo này nối tiếp nhận định hồi tháng trước của CEO Anthropic Dario Amodei. Ông cho rằng trong vòng một năm tới, thậm chí sớm hơn, AI có thể chiếm quyền kiểm soát "toàn bộ Internet" thông qua một mạng botnet có khả năng duy trì hoạt động lâu dài.
AI tự nhân bản bằng cách nào?
Theo Anthropic , các thử nghiệm cho thấy những mô hình AI có quy mô vừa, với tối đa 30 tỉ tham số, đã có thể thực hiện nhiều công đoạn cần thiết để tự nhân bản. Tuy nhiên, chúng vẫn chưa thể hoàn thành toàn bộ quá trình này một cách ổn định và đáng tin cậy.
Anthropic nêu các mô hình AI có thể chiếm quyền điều khiển những thiết bị giá rẻ kết nối Internet để tận dụng sức mạnh tính toán của chúng. Trong thử nghiệm, các mô hình cũng đã tự nhân bản được trên một mạng lưới mô phỏng đơn giản.
Sẽ rất khó ngăn chặn một hệ thống AI có khả năng tự nhân bản như vậy, vì không thể vô hiệu hóa toàn bộ hệ thống chỉ bằng cách tắt một điểm điều khiển duy nhất.
Công ty cũng cảnh báo nếu tiếp tục phát triển với tốc độ như hiện nay, các mô hình AI nhỏ có thể đủ khả năng tự nhân bản mà không cần con người can thiệp vào cuối năm 2026.
Một khả năng khác được Anthropic đề cập là AI tìm cách nhắm đến những nguồn lực tính toán mạnh hơn, trong đó có bộ xử lý tại các trung tâm dữ liệu. Điều này có thể giúp các mô hình tiếp cận những nguồn năng lực tính toán lớn hơn nhiều.
Những cảnh báo này làm dấy lên lo ngại về nguy cơ an ninh khi AI ngày càng mạnh, có thể tự động thực hiện các cuộc tấn công mạng, hoạt động mà ít cần con người giám sát và tìm cách vượt qua các biện pháp bảo vệ, theo Reuters nhận xét.
Chuyên gia vẫn hoài nghi
Tuy nhiên, một số chuyên gia an ninh mạng hoài nghi về cảnh báo của Anthropic. Họ cho rằng các mô hình AI quá lớn để dễ dàng di chuyển giữa các thiết bị và khó có đủ năng lực tính toán để tự hoạt động.
Ông Ciaran Martin, cựu lãnh đạo Trung tâm An ninh mạng quốc gia Anh, nhận xét việc chạy một mô hình nhỏ trên thiết bị giá rẻ chưa đủ để tạo ra khủng hoảng an ninh. Ông nghĩ rằng bài viết của Anthropic có giá trị về mặt kỹ thuật nhưng phần nào "phóng đại vấn đề".
Trong khi đó, ông Zhengxiong Li, phó giáo sư tại Đại học Colorado Denver (Mỹ), lo ngại AI có thể trở thành một dạng "sâu máy tính" (worm), tự nhân bản và tìm cách chiếm quyền điều khiển các thiết bị. Nếu không phụ thuộc vào một máy chủ trung tâm, chương trình như vậy sẽ khó bị ngăn chặn.
Bà Jessica Ji, nhà phân tích tại Trung tâm Công nghệ và An ninh mới nổi thuộc Đại học Georgetown, nêu quan điểm cần xem xét khả năng AI tự phát tán, nhưng hiện chưa thể xác định nguy cơ này lớn đến đâu. Theo bà, kịch bản đó không phải không thể xảy ra, nhưng cũng chưa chắc chắn sẽ thành hiện thực.
Đọc tiếp Về trang Chủ đề Trở thành người đầu tiên tặng sao cho bài viết 0 0 0 Tặng sao cho bài viết hay Facebook Mail Twitter / X LinkedIn Nguồn ưu tiên trên Google Ưu tiên Tuổi Trẻ trên Google Search. Xem hướng dẫn. Tặng sao