Ông lớn công nghệ Việt chọn SafeLine WAF bảo vệ ứng dụng web
Tập đoàn công nghệ hàng đầu Việt Nam dùng SafeLine WAF bảo vệ hàng loạt web/API trên nhiều datacenter. Kỹ sư bảo mật cấp cao chia sẻ lý do và bài học thực tế.
Tập đoàn công nghệ hàng đầu Việt Nam dùng SafeLine WAF bảo vệ hàng loạt web/API trên nhiều datacenter. Kỹ sư bảo mật cấp cao chia sẻ lý do và bài học thực tế.
SafeLine WAF (Web Application Firewall) là giải pháp bảo vệ ứng dụng web và API (WAAP) tự triển khai (self-hosted), thuộc hệ sinh thái CyberServal (https://ly.cyberserval.tech/NFFphbI) . Thay vì chạy trên cloud của nhà cung cấp, SafeLine được cài trực tiếp lên hạ tầng của doanh nghiệp - thường chỉ với một file Docker Compose.
Sản phẩm cung cấp phiên bản Personal miễn phí, với engine phát hiện dựa trên phân tích ngữ nghĩa, hệ thống custom rule linh hoạt, Open API hỗ trợ tự động hóa và một web Portal quản lý tập trung.
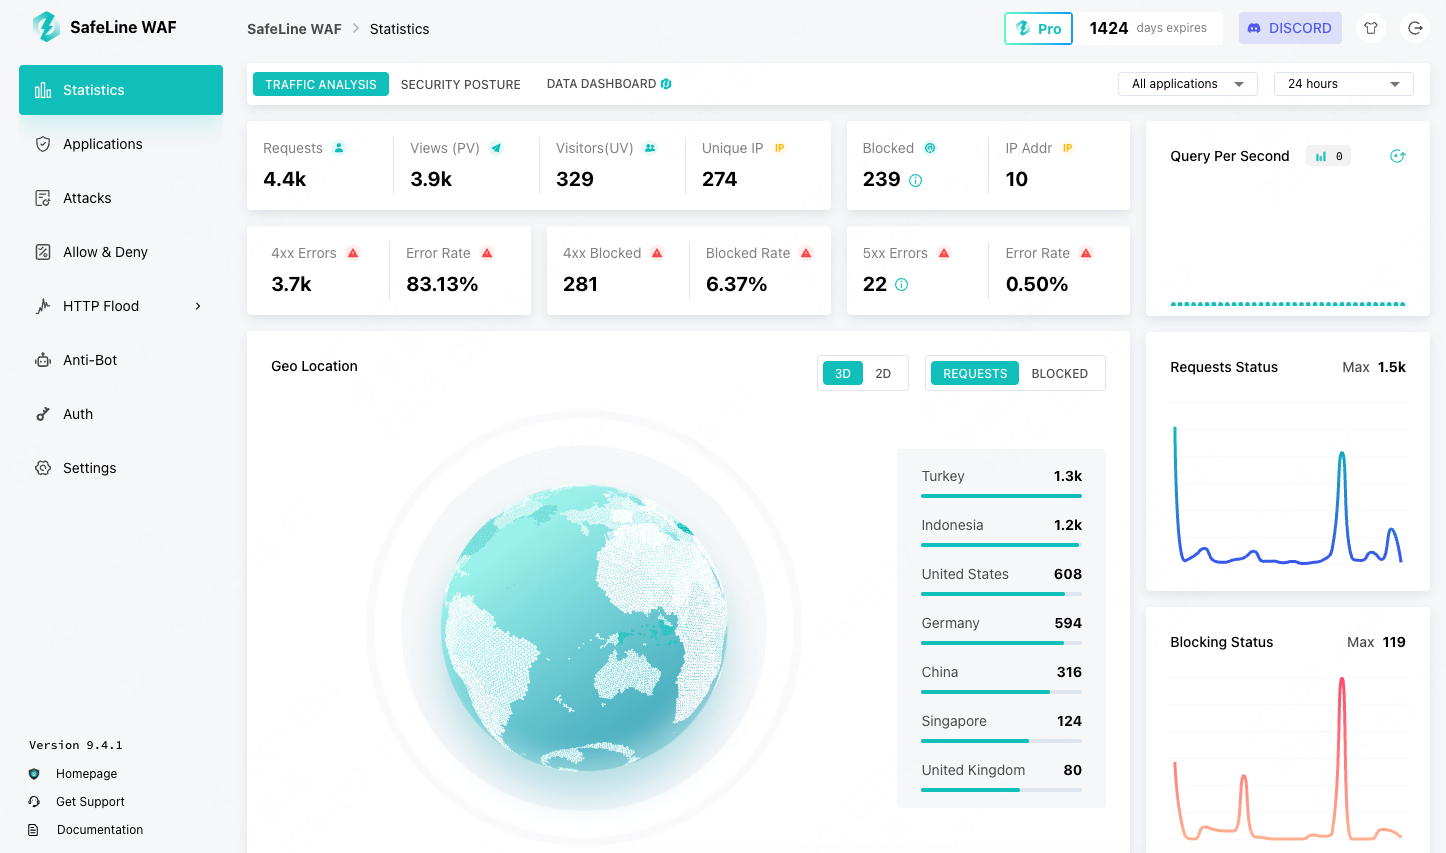
Bảng điều hành của SafeLine
Tại sao tập đoàn công nghệ hàng đầu Việt Nam này đã chọn SafeLine
Câu chuyện bắt đầu từ một bài toán: làm sao bảo vệ hàng loạt dịch vụ web/API trên nhiều datacenter mà vẫn kiểm soát được chi phí và dữ liệu? Theo vị kỹ sư bảo mật cấp cao, SafeLine ghi điểm ở ba điểm.
Thứ nhất, chi phí cực thấp và dễ dự đoán. Với bản Personal miễn phí, doanh nghiệp bắt đầu gần như không tốn phí cấp phép; khi mở rộng, chi phí chủ yếu nằm ở hạ tầng tự vận hành chứ không tính theo số request.
"Với cùng mức bảo vệ, một WAF cloud tính theo request sẽ đắt hơn đáng kể ở mức traffic của chúng tôi," anh chia sẻ.
Thứ hai, tự chủ dữ liệu. Mô hình self-hosted giúp đội nắm trọn traffic và log ngay trên hạ tầng của mình — yếu tố ngày càng quan trọng với các doanh nghiệp Việt đề cao chủ quyền dữ liệu.
Thứ ba, linh hoạt theo quy mô. Một startup vài site có thể triển khai một node gần như plug-and-play; một tập đoàn lớn như họ lại chạy cụm nhiều node bảo vệ hàng loạt domain production qua một portal duy nhất.
"Đội cần một giải pháp self-hosted, viết được rule chủ động và mở rộng ngang thoải mái. SafeLine đáp ứng được," anh nói.
Triển khai: nhanh ở node đầu, cần kỷ luật ở quy mô lớn
Ở quy mô một node bảo vệ vài site, SafeLine gần như "cắm là chạy". Đội triển khai ban đầu chỉ mất vài phút với Docker Compose - lợi thế lớn với những đội quen Nginx và Docker.
Khi mở rộng lên cụm nhiều node, vị kỹ sư chia sẻ hai điểm cần lưu ý: đồng bộ cấu hình giữa master và slave đôi khi bị delay, và thỉnh thoảng node không gọi được tới license server để xác thực, gây gián đoạn không đáng có.
Đội đã bù đắp bằng monitoring và runbook riêng.
Những tính năng phát huy giá trị nhất
Khi được hỏi tính năng nào hữu ích nhất, câu trả lời xoay quanh bốn trụ cột:
Engine phát hiện tấn công với chất lượng cao.
Custom rule linh hoạt, cho phép viết rule chủ động thay vì chỉ dựa vào bộ rule có sẵn.
Open API, giúp đội script hóa việc quản lý policy và site thay vì thao tác thủ công trên giao diện.
Quản lý tập trung hàng loạt node ở nhiều datacenter khác nhau chỉ qua một portal duy nhất.
"Chúng tôi có thể hành động ngay ở tầng ứng dụng khi đang xảy ra sự cố - thêm custom rule, bật rate limit hay challenge — thay vì phải đợi thay đổi ở tầng network," vị kỹ sư nhấn mạnh.
Kết quả thực tế: chặn lượng lớn quét tự động mỗi ngày
SafeLine không chỉ nằm đó cho đẹp. Hằng ngày, hệ thống của tập đoàn chặn một lượng lớn các cuộc quét tự động: thăm dò SQL injection, khai thác các CVE đã biết trên các web framework phổ biến, command injection...
SafeLine phát huy giá trị rõ nhất ở hai nhóm: flood traffic tầng ứng dụng và khả năng bóc tách các cuộc tấn công có chủ đích.
Khi có cảnh báo, attack log đủ chi tiết - full request, rule đã match, fingerprint client - để đội kết luận ngay đây là quét nền hay tấn công có chủ đích, rút ngắn đáng kể thời gian triage.
"Thay vì đọc log rời rạc từng service, chúng tôi có một console duy nhất để xem toàn bộ traffic bất thường trên nhiều domain," anh chia sẻ.
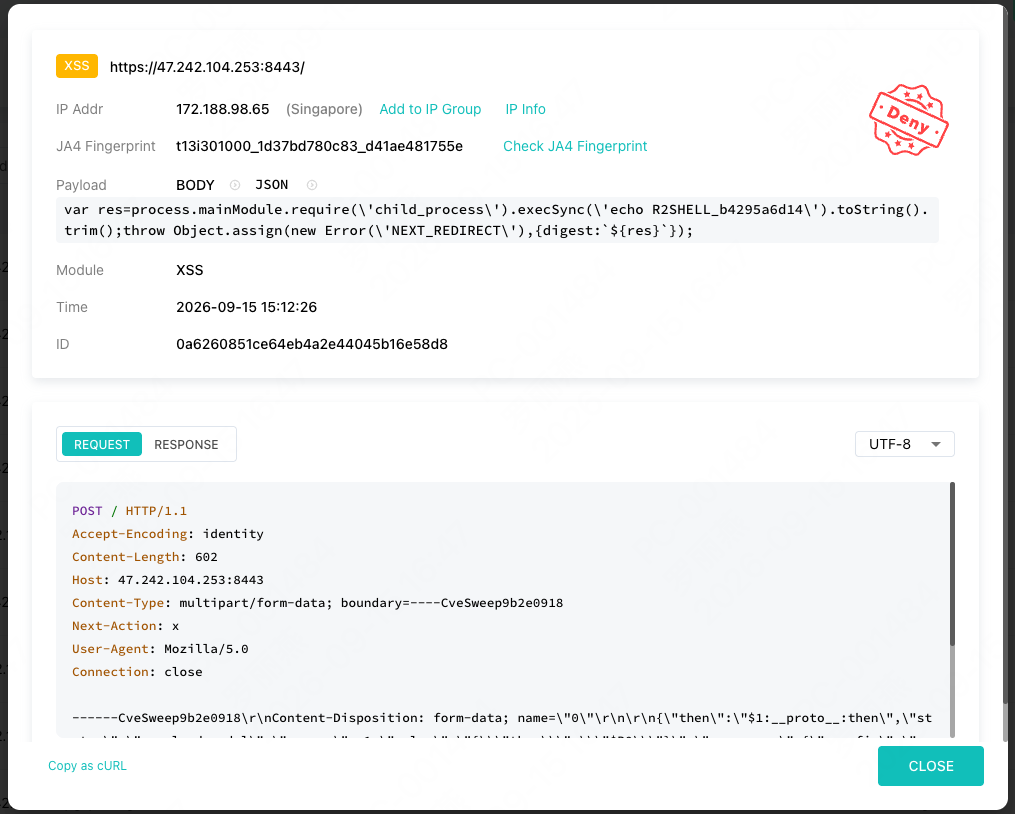
Chi tiết nhật ký tấn công: toàn bộ yêu cầu truy cập, quy tắc được kích hoạt, dấu vết nhận diện máy khách
Vài điểm SafeLine cần cải thiện
Dĩ nhiên, sản phẩm vẫn có chỗ để hoàn thiện - như đồng bộ master-slave, hay các mô hình triển khai cho quy mô cực lớn. Với đội có năng lực vận hành, những điểm này vẫn nằm trong tầm kiểm soát.
Lời khuyên cho các công ty công nghệ Việt
Có nên dùng SafeLine không? Vị kỹ sư trả lời dứt khoát: Có - đặc biệt với tổ chức có đội engineering đủ sức vận hành, quen Nginx, Docker, monitoring và automation.
"Nếu triển khai một node cho vài site thì gần như plug-and-play. Nếu chạy cluster nhiều node bảo vệ nhiều domain production, h ãy chuẩn bị đầu tư monitoring, automation và runbook riêng," anh lưu ý.
Thực tế triển khai của tập đoàn công nghệ hàng đầu Việt Nam này cho thấy: một WAF self-hosted chất lượng cao, chi phí thấp và dễ dự đoán hoàn toàn có thể bảo vệ hạ tầng web, từ các startup chỉ có vài site cho đến những tập đoàn vận hành hàng loạt domain production.
Dù kịch bản triển khai đơn giản, triển khai phức tạp nhưng có đội ngũ vận hành chuyên nghiệp, hoặc đối với các tổ chức có yêu cầu về chủ quyền dữ liệu và kiểm soát chi phí, SafeLine WAF đều là một lựa chọn đáng cân nhắc. Tuy nhiên, nếu môi trường triển khai rất phức tạp trong khi năng lực engineering về hạ tầng còn hạn chế, dịch vụ Managed WAF có thể sẽ phù hợp hơn.
Tìm hiểu thêm về SafeLine WAF: https://ly.cyberserval.tech/NFFphbI
SafeLine Pro ưu đãi đặc biệt từ 12/10
Ưu đãi SafeLine Pro chính thức diễn ra từ ngày 12/10
Và còn một tin vui dành cho cộng đồng SafeLine! Nhân cột mốc hơn 700.000 lượt cài đặt , SafeLine sẽ triển khai chương trình ưu đãi có thời hạn dành cho giấy phép Pro theo năm , bắt đầu từ 12/10.
SafeLine Pro là phiên bản đầy đủ tính năng nhất, với mức giá niêm yết 26.160.000đ/ năm . Trong thời gian diễn ra chương trình, bạn có thể nâng cấp lên Pro với mức giá chỉ từ 17.000.000đ/năm .
Đây là cơ hội tuyệt vời để trải nghiệm trọn vẹn các tính năng nâng cao của SafeLine Pro với chi phí tối ưu hơn. Dùng thử Pro ngay và đừng bỏ lỡ ưu đãi đặc biệt này!