Binance phát cảnh báo khẩn về nguy cơ bảo mật trên iPhone
Người dùng iPhone đang lưu trữ tiền điện tử cần lưu ý một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trên hệ điều hành iOS.
Người dùng iPhone đang lưu trữ tiền điện tử cần lưu ý một lỗ hổng bảo mật nghiêm trọng vừa được phát hiện trên hệ điều hành iOS. Sàn giao dịch tiền điện tử Binance vừa phát hành cảnh báo đến người dùng iPhone rằng lỗ hổng mang tên Worse_Query có thể cho phép các ứng dụng độc hại truy cập và đánh cắp dữ liệu nhạy cảm như cụm từ hạt giống, khóa riêng tư và thông tin đăng nhập.
Được phát hiện bởi hai nhà nghiên cứu bảo mật độc lập và được Binance công bố trên X, lỗ hổng này ảnh hưởng đến các phiên bản iOS 26.7.1, 27.0.1 và 27.2. Theo thông tin từ Binance, lỗ hổng Worse_Query cho phép các ứng dụng độc hại đọc các tệp cục bộ trên toàn bộ hệ sinh thái iOS. Đáng chú ý, lỗ hổng vẫn chưa được Apple vá, ngay cả khi đã được phát hiện từ tháng 8.
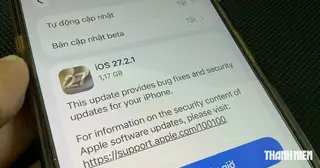
Cả hai nhà nghiên cứu bảo mật đã xác nhận trên diễn đàn X rằng lỗ hổng Worse_Query vẫn tồn tại trong các phiên bản iOS 27.2.1 và 27.3 beta 1. Họ cũng chỉ ra rằng có một trang GitHub chứa mã chứng minh khái niệm có thể vượt qua các biện pháp bảo vệ của Apple, cho phép các ứng dụng độc hại truy cập dữ liệu nhạy cảm mà không cần quyền root hay jailbreak.
Người dùng iPhone nên làm gì trước lỗ hổng Worse_Query?
Để bảo vệ iPhone khỏi lỗ hổng này, Binance khuyến nghị người dùng thực hiện một số biện pháp ngay lập tức:
Theo The Hacker News , mặc dù hiện chưa có báo cáo nào về các cuộc tấn công thực tế sử dụng lỗ hổng Worse_Query, nhưng người dùng cần thận trọng, vì việc để lộ thông tin đăng nhập và dữ liệu nhạy cảm có thể dẫn đến mất mát tài sản.
Lỗ hổng bảo mật này không phải là lần đầu tiên iOS gặp phải vấn đề. Tháng trước, một video hướng dẫn đã tiết lộ phần mềm có khả năng truy cập dữ liệu iPhone mà không cần khởi động lại. Các nhà nghiên cứu bảo mật cho rằng Apple cần khắc phục lỗ hổng Worse_Query càng sớm càng tốt, đặc biệt khi công ty đã biết về vấn đề này từ lâu nhưng vẫn giữ im lặng.